Chuyên mục: An toàn Thông tin & Bảo mật Cập nhật: 21/10/2026
Nhóm phát triển PHP thông báo kế hoạch phát hành bản vá cho hai lỗ hổng nghiêm trọng, mang mã CVE-2026-109618 và CVE-2026-109619. Mỗi lỗ hổng được đánh giá 9,2/10 theo CVSS v4.0. Theo thông báo chính thức, bản vá dự kiến phát hành lúc 14:00 UTC ngày 21/10/2026, tương đương 21:00 cùng ngày theo giờ Việt Nam. Thời điểm có thể được điều chỉnh nếu xuất hiện thêm thông tin hoặc dấu hiệu khai thác thực tế. 2026
Tên gọi php2shell xuất hiện trong bài đăng của một nhà nghiên cứu được cho là có liên quan đến việc phát hiện lỗ hổng. Bài viết gốc của GMO Flatt Security tổng hợp thông tin công khai và kết quả kiểm tra riêng của họ; tác giả cũng lưu ý một số chi tiết ban đầu có thể chưa chính xác do tính chất cập nhật nhanh. blog.flatt.tech
Lưu ý: Bài viết này nhằm cung cấp thông tin và hỗ trợ các tổ chức chuẩn bị ứng phó. Phạm vi ảnh hưởng và biện pháp khắc phục cần được đối chiếu với thông báo chính thức của PHP khi bản vá được phát hành.
Hình 1. Ảnh tiêu đề bản tin cảnh báo lỗ hổng php2shell, có thể dẫn đến thực thi mã tùy ý.
php2shell được cho là có thể dẫn đến thực thi mã từ xa (RCE).
Theo bài viết gốc, thông tin từ nhà nghiên cứu cho thấy vấn đề có thể tái hiện trong một số môi trường như mod_php, PHP-FPM, WordPress, Laravel và Symfony. Đây chỉ là ví dụ ban đầu, chưa phải danh sách đầy đủ các hệ thống bị ảnh hưởng.
Bài viết gốc nhận định lỗ hổng có dấu hiệu liên quan đến lỗi xử lý bộ nhớ và quản lý phiên PHP.
Bản cập nhật lúc 14:00 ngày 21/10 theo giờ Nhật Bản của GMO Flatt Security cho biết mã khai thác được tuyên bố là đã bắt đầu lan truyền trên Internet. Đây là thông tin từ bài viết của đơn vị nghiên cứu; quản trị viên nên theo dõi thông báo chính thức để xác nhận tình hình.
Việc tắt Session Upload Progress có thể giúp giảm rủi ro ở mức hạn chế, nhưng không ngăn được mọi cuộc tấn công. Ưu tiên vẫn là cập nhật bản vá ngay khi có phiên bản phù hợp. blog.flatt.tech
Dấu hiệu trong video nghiên cứu
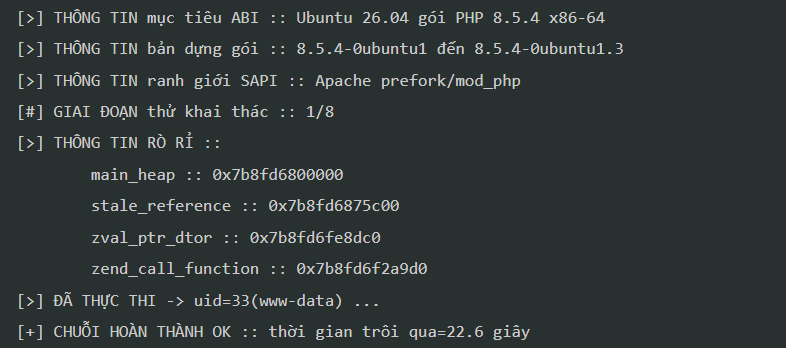
Bài viết gốc dẫn lại một đoạn video do nhà nghiên cứu đăng tải. Thông tin hiển thị mô tả môi trường thử nghiệm Ubuntu 26.04, PHP 8.5.4 trên kiến trúc x86-64 và Apache mod_php. Video cũng cho thấy một số địa chỉ bộ nhớ bị rò rỉ và ghi nhận mã đã được thực thi dưới tài khoản www-data.
Theo phân tích của GMO Flatt Security, các dấu hiệu này phù hợp với khả năng có lỗi liên quan đến bộ nhớ. Đây là kết luận dựa trên thông tin công khai và kiểm tra của tác giả; không nên suy rộng thành kết luận rằng mọi máy chủ PHP hoặc mọi cấu hình WordPress, Laravel, Symfony đều chắc chắn bị ảnh hưởng.
Hình 2. Một phần thông tin hiển thị trong nghiên cứu php2shell Nguồn: GMO Flatt Security.
Nhận định về Session Upload Progress
Theo điều tra riêng được nêu trong bài gốc, vấn đề có thể liên quan đến tính năng Session Upload Progress của PHP, thuộc thành phần ext/session. Tính năng này được bật mặc định trong các cấu hình được tác giả đề cập, vì vậy phạm vi ảnh hưởng có thể rộng. Tuy nhiên, các chi tiết kỹ thuật và danh sách phiên bản bị ảnh hưởng cần chờ thông báo chính thức của PHP xác nhận. blog.flatt.tech
Các việc quản trị viên nên chuẩn bị
Rà soát hệ thống PHP
Lập danh sách máy chủ, website và ứng dụng đang sử dụng PHP, bao gồm cả môi trường thử nghiệm và hệ thống nội bộ. Ghi nhận phiên bản PHP, cách triển khai, đơn vị quản lý và quy trình cập nhật của từng hệ thống.
Chuẩn bị cập nhật và kiểm thử
Xác định cách cập nhật PHP trên từng máy chủ. Chuẩn bị các bước kiểm tra sau cập nhật, chẳng hạn kiểm thử đăng nhập, xử lý phiên, tải tệp, kết nối cơ sở dữ liệu và các chức năng nghiệp vụ quan trọng. Nếu có môi trường thử nghiệm, hãy dùng môi trường đó để kiểm tra trước.
Tắt tính năng theo dõi tiến trình tải tệp nếu phù hợp
Có thể cân nhắc đặt cấu hình sau để tắt Session Upload Progress:
session.upload_progress.enabled=0
Theo cập nhật của GMO Flatt Security, thay đổi này có thể hữu ích nhưng chỉ mang lại mức giảm thiểu nhỏ; cuộc tấn công vẫn có thể xảy ra. Hãy kiểm tra ảnh hưởng đến ứng dụng, đồng thời không xem đây là phương án thay thế cho việc cập nhật bản vá. blog.flatt.tech
Giảm thiểu thiệt hại tiềm tàng
Rà soát dữ liệu lưu trên máy chủ và chỉ giữ lại thông tin cần thiết. Hạn chế quyền của ứng dụng, tài khoản dịch vụ và vai trò IAM trên môi trường cloud để giảm khả năng kẻ tấn công mở rộng quyền truy cập sang hệ thống khác.
Kiểm tra nhật ký và quy trình ứng phó
Đảm bảo nhật ký máy chủ và ứng dụng được ghi lại, lưu giữ an toàn và khó bị chỉnh sửa. Xác định đầu mối liên hệ, cách xử lý nếu cần tạm dừng dịch vụ và kế hoạch cập nhật khẩn cấp.
Cập nhật bản vá ngay khi có
Biện pháp căn bản là cài đặt phiên bản PHP đã sửa lỗi ngay khi được phát hành cho nhánh đang sử dụng. Sau khi cập nhật, cần xác minh phiên bản trên từng máy chủ và kiểm tra lại hoạt động của ứng dụng. Thông báo PHP hiện nêu thời gian phát hành dự kiến là 14:00 UTC ngày 21/10/2026; hãy kiểm tra trang thông báo chính thức của PHP và trang phát hành PHP để biết trạng thái mới nhất. 2026
Kết luận
php2shell là cảnh báo cần được các đơn vị sử dụng PHP theo dõi sát. Hãy rà soát hệ thống, chuẩn bị quy trình cập nhật và kiểm thử, đồng thời xem các thay đổi cấu hình là biện pháp hỗ trợ tạm thời. Ưu tiên cao nhất là xác nhận phiên bản PHP đã được vá và cập nhật sớm nhất có thể.